
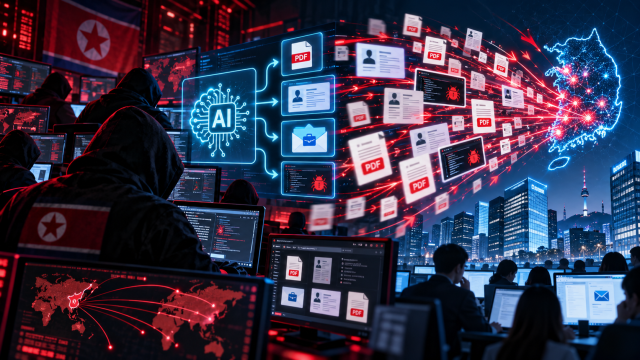
국제 사회가 북한 정보기술(IT) 인력과 사이버 외화벌이망에 대한 추가 제재에 나선 가운데, 우리 정부의 대북 사이버 독자제재 신규 대상 지정이 2년 가까이 이뤄지지 않고 있는 것으로 나타났다.
2일 외교부 대북 독자 제재 현황 등을 보면 정부가 마지막으로 사이버 분야 제재 대상을 지정한 것은 2024년 12월 30일이었다. 당시 북한 외국 IT 인력 15명과 관련 기관 1곳을 제재 명단에 올린 후 22개월 동안 별도 신규 지정은 없었다. 전체 대북 독자 제재도 지난해 5월 이후 추가되지 않았다. 현 정부 출범 이후에는 단 한 차례도 신규 지정이 이뤄지지 않은 것이다.
반면 주요국은 북한의 사이버 수익망에 대한 제재 범위를 확대하고 있다. 미국 재무부는 지난달 28일 미국 기업에 위장 취업해 북한의 무기 개발 자금을 조달한 IT 인력망 관련 개인 10명과 기관 1곳을 제재했다. 호주도 같은 달 23일 북한의 위장 취업과 IT 외화벌이에 관여한 개인 2명과 기관 2곳을 지정했다.
이 같은 조치는 북한의 사이버 위협이 급격히 커진 데 따른 것이다. 미국 연방수사국(FBI)은 지난달 31일 북한이 세계 최대 가상자산거래소 바이낸스에서 60억 달러가 넘는 가상자산을 탈취했다고 발표했다. 우리 돈으로 8조원대에 이르는 규모다. 국내에서도 피해 의심 사례가 속출하고 있다. 경찰청 안보수사국은 지난해 북한 IT 인력이 신분을 숨기고 국내 민간업체에 취업한 사건을 자체 인지해 수사 중이다.
금융권을 겨냥한 북한 IP 대역의 대규모 접근도 탐지됐다. 금융당국은 지난달 21일 북한 IP 대역에서 금융회사와 가상자산거래소 등을 대상으로 한 스캔성 접근 440만4101건을 확인하고 관련 기관에 보안 점검을 요청한 바 있다.
정부 역시 북한의 사이버 보안 위협에 대응하기 위한 국제 공조를 강화하고 있다. 정부는 지난달 28일 이번 미국·호주 등의 제재 조치를 지지하는 공동성명에 참여했다. 지난 7월에는 미국·일본·영국 등과 북한 IT 인력의 위장 취업 수법을 알리는 공동주의보를 발표하고 한미일을 중심으로 북한 사이버 위협 대응 실무그룹도 운영하고 있다.
다만 한국은 다국적제재모니터링팀(MSMT) 참여국이자 공동성명 서명국임에도, 별도의 신규 제재 대상 지정에 나서지는 않고 있다.
북한 IT 인력이 신분과 소속기관을 바꿔 해외 기업에 위장 취업하고 차명계좌와 가상자산을 이용하는 만큼, 제재 명단 갱신이 늦어지면 국내 기업과 금융기관의 선별 기준도 실제 활동망을 따라가지 못할 수 있다는 우려도 나온다.
특히 북한의 사이버 외화벌이 규모가 커지고 주요국이 제재 명단을 잇달아 갱신하는 상황에서도 부처 간 조율이 장기화하고 있어, 국제사회의 사후 조치를 지지하는 수준에 머물고 있다는 목소리도 나온다.
정부는 지난달 초 DMZ 지뢰 폭발 사고에 대한 대응 방안으로 대북 사이버 독자 제재를 검토했다. 그러나 정동영 통일부 장관은 국회 국정감사에서 “통일부로서는 제재는 방법이 아니라는 것이 기본적인 생각”이라며 부정적 입장을 밝혔다. 외교부가 제재 필요성을 검토하는 가운데 통일부가 신중한 태도를 보이면서 논의는 한 달 넘게 협의 단계에 머물러 있다.
외교부가 추가 사이버 제재를 검토해 왔다고 밝힌 만큼, 이번 바이낸스 해킹 사건으로 대북 사이버 제재에 대한 협의에 속도가 날 수 있다는 관측도 나온다.
외교부 당국자는 이날 바이낸스 해킹 사건이 추가 독자 제재 논의에 미칠 영향에 “예단하기는 쉽지 않다”면서도 “비무장지대(DMZ) 지뢰 폭발 사고와는 별도로 사이버 해킹 등에 대응하고 있고, (제재에 대한) 추가적인 검토도 해오고 있다”고 말했다.
우주성 기자wjs89@ajunews.com
기자의 다른기사
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지






