
[사진=국토교통부]
운행 중인 자동차가 해킹돼 핸들 등 주요 장치가 운전자 의도와 다르게 작동하는 상황에 대비해 정부와 민간이 합동 모의훈련에 나선다.
국토교통부는 15일 현대자동차 판교 AVP본부에서 '자동차 사이버보안 사고대응 민·관 합동 모의훈련'을 실시한다고 밝혔다.
이번 훈련은 자동차 사이버보안 관리체계(CSMS) 시행 이후 실제 사고 발생 시 대응 절차와 관계기관 간 공조가 원활하게 작동하는지 점검하기 위해 마련됐다. 실제 차량이나 시스템을 해킹하는 대신 가상의 사고 상황을 단계별로 부여하고 각 기관이 실제 사고와 동일하게 신고·보고·조치하는 도상훈련 방식으로 진행한다.
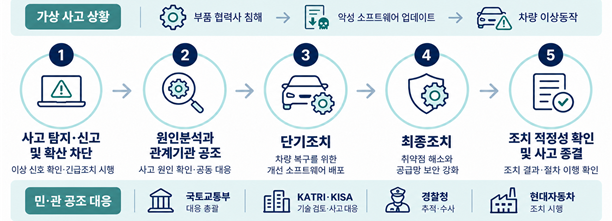
훈련에서는 자동차 부품 협력사의 서버가 해킹돼 악성코드가 숨겨진 소프트웨어가 무선 업데이트(OTA)를 통해 차량에 배포되고, 이로 인해 차량이 이상 작동하는 상황을 가정한다. 차량의 소프트웨어 의존도가 높아질수록 완성차뿐 아니라 부품사와 소프트웨어 공급업체 등 공급망의 보안 관리도 자동차 안전을 좌우하는 핵심 요소로 떠오르고 있다.
훈련은 사고 탐지·신고 및 확산 차단을 시작으로 원인 분석과 관계기관 공조, 차량 복구를 위한 단기 조치, 취약점 해소와 공급망 보안 강화를 위한 최종 조치, 조치 적정성 확인 및 사고 종결 순으로 진행된다.
현대차가 이상 신호를 탐지해 사고를 신고하면 자동차안전연구원(KATRI)이 기술 검토와 국토부 보고를 맡는다. 한국인터넷진흥원(KISA)은 침해 원인을 분석하고 경찰청은 해커 추적과 수사를 담당하는 방식으로 관계기관 간 공조체계를 점검한다.
이후 소프트웨어 배포를 중단하고 개선된 소프트웨어를 배포해 차량을 복구한다. 미조치 차량 추적과 차량 방어계층 및 협력사 보안 강화 등 사고 확산 차단부터 재발 방지까지 전 과정도 실제 절차에 따라 수행한다.
박준형 국토부 모빌리티자동차국장은 "자동차 사이버보안 사고는 일반 사이버보안 사고와 달리 국민의 생명과 안전에 직결된다"며 "이번 민·관 합동훈련을 계기로 관계기관 간 역할과 공조체계를 지속 보완하고 국가안보와 국민안전을 최우선으로 하는 자동차 사이버보안 환경을 구축해 나가겠다"고 밝혔다.
장선아 기자sunrise@ajunews.com
기자의 다른기사
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지






