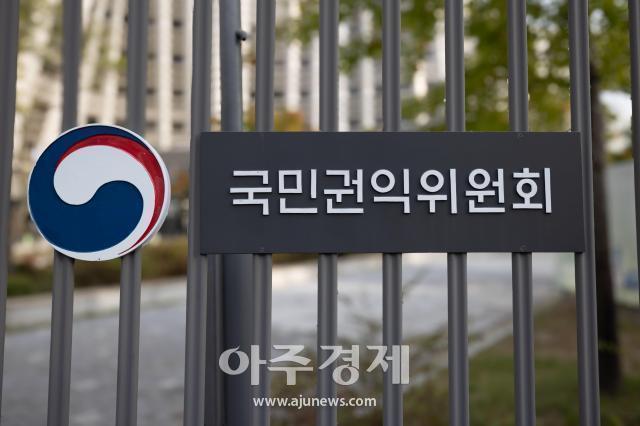
국민권익위원회가 8일 청년권익배움터에서 해킹 피해로 인해 약 10만명의 개인정보가 유출됐다고 인정하며 유사 사례가 재발하지 않도록 노력하겠다는 입장을 밝혔다.
권익위는 이날 "국가청렴권익교육원의 청렴권익배움터 학습관리시스템 수탁업체가 지난해 시스템을 교체한 후 기존 시스템에 보관 중이던 개인정보가 해킹을 당해 유출됐다"고 언론에 공지했다.
이어 "교육원은 지난달 28일 오후 10시께 수탁업체로부터 개인정보 유출 사실을 통보받았다"며 "이튿날 정보 주체에 관련 사실을 통지하고 개인정보보호위원회에 유출 신고를 해 조사를 기다리고 있다"고 덧붙였다.
그러면서 "2차 피해가 없도록 자체 신속대응팀을 구성해 대응하고 있다. 개인정보 분쟁 조정 신청 창구 안내 및 2차 피해 유형과 대응 요령도 안내하고 있다"고 강조했다.
이와 함께 "권익위는 수탁업체가 시스템을 교체한 후 기존 자료를 파기하지 않은 사실을 확인하지 못한 관리 책임을 통감한다"며 "권익위는 자체 감사를 실시해 관리·감독의 적정 여부를 집중 점검할 예정이다. 개인정보 처리 위탁 사업 전체를 대상으로 실태 조사를 실시해 유사 사례가 발생하지 않도록 노력하겠다"고 약속했다.
아울러 "계약을 위반한 수탁업체에는 부정당업자 지정 및 입찰 참가 자격 제한 등의 조치를 취할 예정"이라고 설명했다.
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지